Arquitectura de agentes de IA: de decisiones a ejecución fiable
Orquestación, identidad, memoria, MCP, aprobaciones y flujos persistentes, con un caso de facturas y un experimento local de recuperación.
Fuentes y versiones
Audiencia y conceptos previos
Para desarrolladores de agentes e ingenieros de plataforma. Una API solicita trabajo a otro servicio; el estado persistente sobrevive a reinicios; la idempotencia asocia varios intentos con una operación empresarial. Al terminar, podrás seguir una acción y reproducir la recuperación.
En este artículo
1. Definir la finalización antes de elegir componentes
“Gestionar facturas vencidas” mezcla un objetivo empresarial con acciones. Redactar, solicitar un envío, entregar y cobrar son resultados distintos; una respuesta convincente no demuestra ninguno.
Seguiremos una tarea concreta: para la organización A y la factura INV-42, preparar un recordatorio si hay saldo positivo, más de 14 días de retraso, ninguna disputa, frecuencia permitida y una cuenta remitente aún autorizada. Consultar las excepciones y observar respuestas y pagos.
| Resultado | Evidencia | Conclusión válida |
|---|---|---|
| Documento | Borrador guardado y versión de factura | Borrador preparado |
| Operación externa | ID y aceptación del proveedor | Solicitud aceptada |
| Comunicación | Evento verificado de entrega o respuesta | Entregado o respondido |
| Negocio | Registro autoritativo de liquidación | Factura pagada |
| Atribución | Experimento controlado o análisis defendible | Estimar el efecto del recordatorio |
Un pago posterior no prueba causalidad. Se puede informar del pago observado sin atribuir todos los ingresos al agente.
2. Deducir las fronteras a partir de tres invariantes
Un invariante debe mantenerse durante reintentos, concurrencia, actualizaciones y esperas humanas.
- La autoridad no se amplía sola. Ningún texto del modelo, subagente o documento concede permisos; un ejecutor confiable controla cada efecto.
- El estado tiene una fuente autorizada. El modelo propone, el usuario aprueba, contabilidad define saldos y el proveedor aporta evidencia de ejecución.
- La incertidumbre es explícita. Timeout no equivale a fallo ni aceptación a entrega. Un efecto incierto exige reconciliación.
El plano de control versiona definiciones, políticas y presupuestos. El plano de ejecución usa configuraciones fijadas, llama herramientas y registra resultados. El modelo no puede ser el único autor y ejecutor de su política.
task_id identifica el objetivo, run_id un intento de ejecución y operation_id un efecto empresarial. La recuperación puede crear un run nuevo, pero repetir el mismo envío debe conservar operation_id.
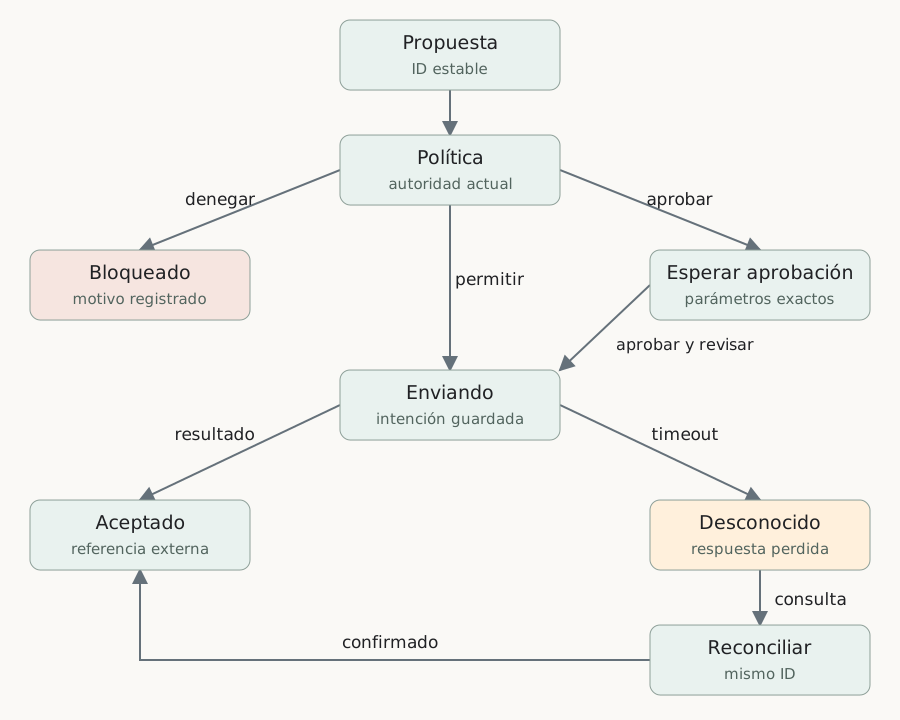
Estas condiciones explican los módulos: identidad establece autoridad, persistencia conserva progreso, permisos limitan efectos y reconciliación conserva la incertidumbre.
3. Leer la arquitectura como un proceso
| Capa | Componentes | Pregunta |
|---|---|---|
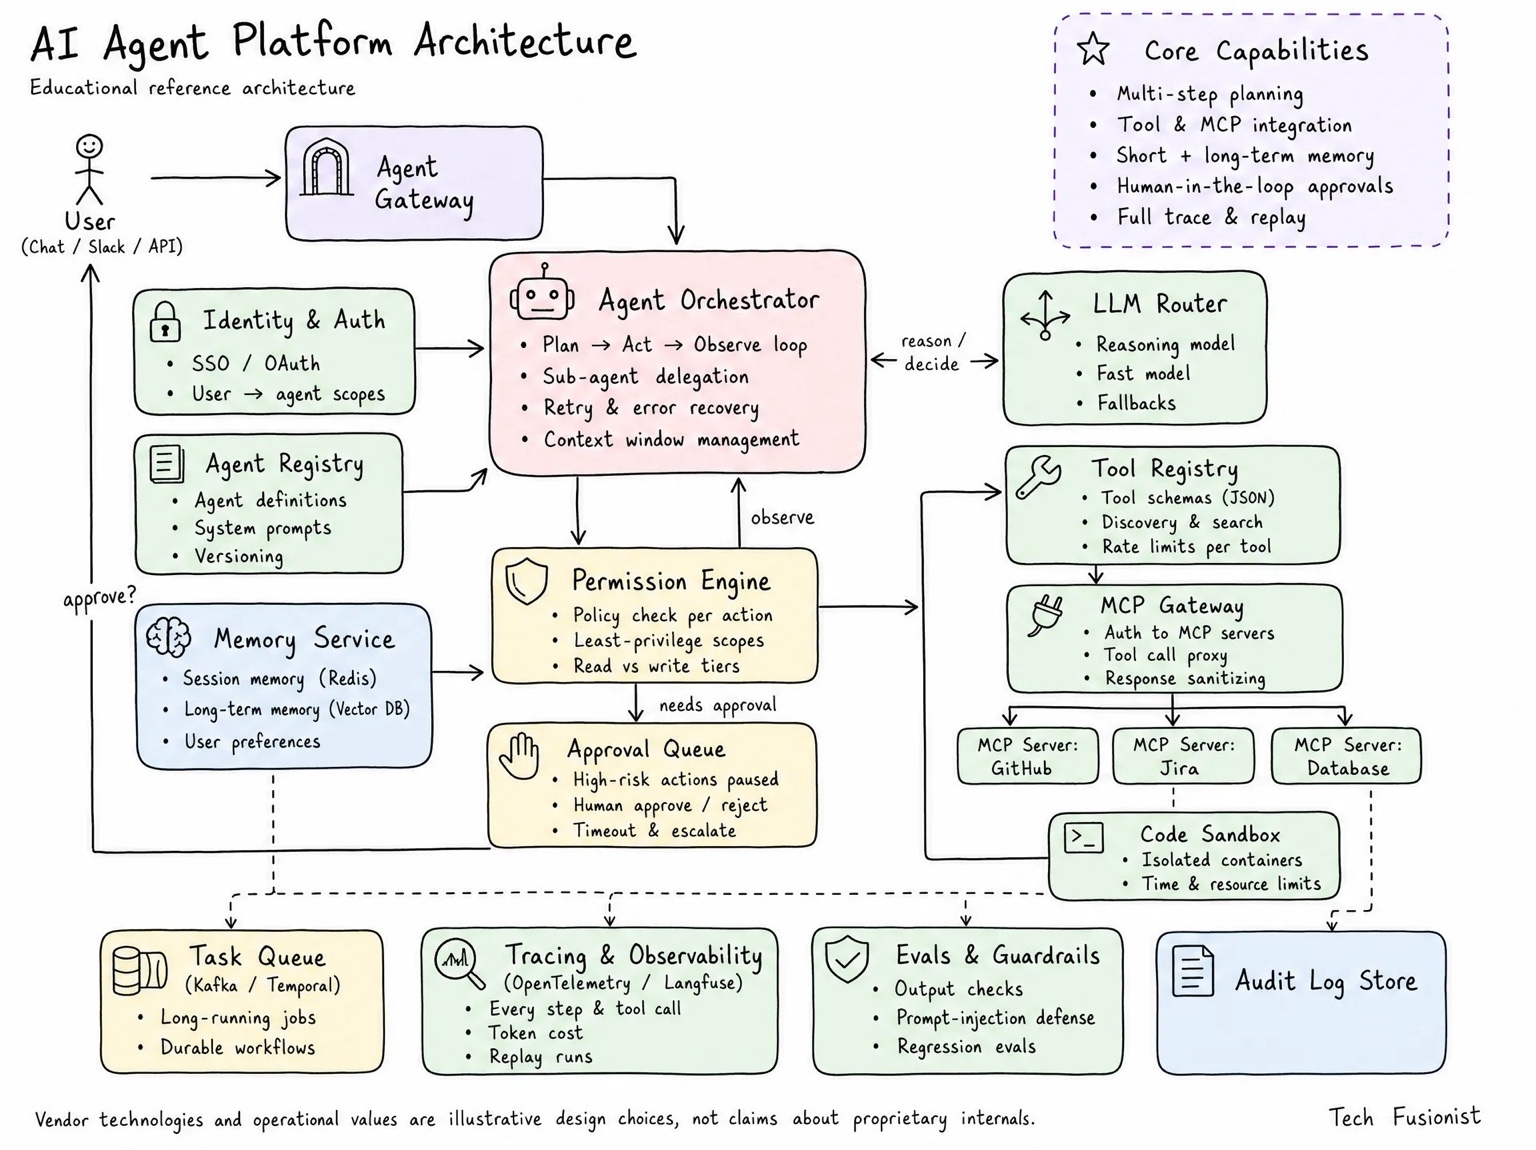
| Entrada y configuración | Gateway, Identity & Auth, Agent Registry | ¿Quién solicita el trabajo y qué versión se ejecuta? |
| Decisión y contexto | Orchestrator, LLM Router, Memory Service | ¿Qué hacer y con qué evidencia? |
| Autorización y ejecución | Permission Engine, Approval Queue, Tool Registry, MCP Gateway, Sandbox | ¿Está permitido y dónde se ejecuta? |
| Operación y gobierno | Task Queue, Tracing, Evals & Guardrails, Audit Log | ¿Cómo recuperar, diagnosticar y verificar? |
Una aplicación pequeña puede mantener estas fronteras con una base de datos y trabajadores en segundo plano. Definir quién controla el estado y aplica las restricciones es más urgente que separar servicios.
Las flechas describen responsabilidades
La conexión de memoria a permisos no convierte “el usuario aceptó antes” en una autorización. Las preferencias influyen en el tono; los permisos necesitan registros confiables con alcance y vigencia. Cargar una versión del registro al iniciar evita depender de él en cada llamada, pero revocaciones y políticas críticas deben mantenerse actualizadas.
4. Identidad y límites de la tarea
El gateway normaliza solicitudes de chat, Slack o API y asigna usuario, organización, plazo e identificación de tarea. Las operaciones largas devuelven un identificador para consultar el progreso. Cerrar el navegador no tiene por qué cancelar el trabajo. Las cuotas por usuario y organización evitan que un lote monopolice los recursos.
SSO facilita el inicio de sesión unificado; OAuth se ocupa principalmente de autorización delegada y OpenID Connect suele añadir autenticación. Iniciar sesión no autoriza automáticamente el acceso al correo. Conectar una cuenta tampoco permite enviar cualquier mensaje.
La autorización efectiva puede modelarse como la intersección de permisos del usuario, política de la organización, capacidades del agente y delegación de la tarea. Agent Registry debe versionar instrucciones, herramientas permitidas, contratos de salida, modelos y presupuestos. Una tarea recuperada conserva su versión; habilitar envío automático exige evaluación y capacidad de reversión.
Crear un contrato de tarea persistente
Guardar principal, organización, recurso, criterio de éxito, conexión permitida, presupuesto, plazo y cancelación. “Avísame al terminar” no significa “envía automáticamente”.
Conservar las identidades del usuario, agente y servicio. El conector elige credenciales desde una conexión autorizada; el modelo no selecciona secretos arbitrarios ni amplía scopes. Cancelar detiene trabajo pendiente, pero normalmente no retira correos ya aceptados por el proveedor.
5. Orquestación como máquina de estados
Plan → Act → Observe propone una acción, ejecuta una operación permitida y observa el resultado. Conviene representar estados persistentes: en cola, ejecutando, esperando aprobación, esperando un evento, completado, fallido y cancelado.
Una propuesta de correo contiene herramienta, destinatario, remitente, cuerpo y recurso objetivo. Se valida y pasa por la política antes de ejecutarse. La opinión del modelo sobre la seguridad no concede permisos.
Los reintentos dependen del efecto externo. Una lectura puede repetirse tras un tiempo de espera; un envío quizá ya se completó. Consultar al proveedor o reconciliar un identificador estable antes de repetir evita duplicados. Los resultados desconocidos necesitan un estado explícito.
Los subagentes requieren herramientas limitadas, presupuesto y contrato de resultados. El padre verifica sus conclusiones. Delegar ayuda cuando las subtareas se pueden comprobar o paralelizar; también añade coordinación, latencia y modos de fallo.
Contrato de acción
| Campo | Ejemplo | Responsable |
|---|---|---|
| task_id / run_id | Seguimiento / intento actual | Gateway y orquestador |
| operation_id | tenant-A:INV-42:reminder-1 | Registro y ejecutor |
| tool / schema_version | send_reminder / v2 | Registro y validador |
| resource / expected_version | INV-42 / 17 | Servicio empresarial |
| arguments_digest | Destinatario, cuerpo y adjuntos normalizados | Aprobación y ejecución |
| authorization_ref | Registro de delegación o aprobación | Motor de políticas |
| deadline / budget_remaining | Tiempo y coste restantes | Orquestador y planificador |
La clave identifica intención empresarial: no regenerarla al reintentar. El resumen de parámetros detecta cambios, pero no sustituye la clave: dos recordatorios legítimos pueden tener texto idéntico.
En cada iteración comprobar objetivo, evidencia, permiso y presupuesto. Si falta evidencia, leer; si falta autoridad, esperar o detenerse; si se agota el presupuesto, devolver el resultado parcial y lo pendiente.
Planificación dinámica dentro de una estructura determinista
Elegibilidad, autorización, envío y persistencia pueden seguir código convencional. Reservar el modelo para interpretar respuestas y redactar. Si un subagente detecta una disputa y otro propone enviar, resolver con política empresarial, no con la última respuesta recibida.
6. Modelos y memoria
LLM Router selecciona modelos por dificultad, contexto, formato de salida, latencia y restricciones de datos. Un modelo alternativo debe respetar el mismo contrato. Una llamada barata puede elevar el coste total si causa más reintentos o correcciones humanas; importa el coste por tarea verificada.
| Información | Ejemplo | Tratamiento |
|---|---|---|
| Estado de trabajo | Paso actual y borrador pendiente | Persistencia para recuperación |
| Preferencia a largo plazo | Tono y firma | Fuente, antigüedad y edición |
| Hecho del negocio | Saldo, pago y disputa | Sistema empresarial autorizado |
La persistencia de Redis depende de su configuración. La similitud vectorial no demuestra verdad ni actualidad. Recordar una promesa de pago no prueba que la factura siga pendiente. Aplicar filtros de organización y acceso antes de devolver documentos al modelo.
La gestión del contexto conserva objetivo, restricciones, observaciones recientes, trabajo pendiente y evidencia relevante. Un resumen debe mantener referencias e incertidumbre, sin convertir conjeturas en hechos.
Controlar la escritura de memoria
Separar preferencias explícitas, hábitos inferidos y hechos almacenados en caché. Registrar fuente, fecha, alcance, caducidad e incertidumbre. “Esta vez usa un tono firme” no es una preferencia permanente. Los resúmenes localizan evidencia; las operaciones críticas vuelven a consultar saldos y versiones. Revocaciones y borrados deben invalidar índices y cachés.
Enrutamiento con restricciones
Minimizar coste esperado por tarea verificada sujeto a calidad, latencia, ubicación de datos y contrato de herramientas. La calidad procede de evaluaciones pertinentes, no de confianza declarada por el modelo. Definir cuándo escalar, cuándo impedir una degradación y cuándo recurrir a una persona; los fallbacks infinitos ocultan fallos.
7. Permisos y aprobaciones concretas
Permission Engine evalúa identidad, organización, recurso, acción y parámetros mediante políticas auditables. La clasificación lectura/escritura es insuficiente: exportar clientes puede ser más arriesgado que guardar un borrador privado.
La aprobación muestra remitente, destinatario, texto, adjuntos y alcance. Se vincula a parámetros normalizados, versión del recurso, aprobador y caducidad. Cambiar destinatario o contenido obliga a reevaluar el permiso.
Mientras se espera, el cliente puede pagar o el usuario revocar el acceso. Al reanudar, verificar autorización y condiciones del negocio. La cola debe manejar rechazo, caducidad, cancelación y clics duplicados. Escalar puede avisar a un responsable, pero un timeout no debe convertirse en aprobación.
La aprobación no congela el mundo
Aprobar a las 10:00, pagar a las 10:02 y ejecutar a las 10:05 crea una carrera entre comprobación y uso, TOCTOU. La aprobación valida consentimiento a unos parámetros, no elegibilidad permanente.
Una lectura previa reduce la ventana, pero no crea una transacción entre contabilidad y correo. Un pago puede llegar justo después. Usar versiones y reclamación atómica para carreras internas, cancelar pendientes con eventos de pago y reconocer mensajes ya enviados. Una comprobación no elimina todas las carreras.
El ejecutor es el último punto de control, incluso si el orquestador omitió una validación. Revisar alcance, vigencia, parámetros aprobados y credenciales, e invalidar decisiones de política obsoletas.
8. Herramientas gobernadas
Tool Registry describe esquemas y semántica: efectos externos, idempotencia, plazos, reintentos, permisos, cuotas y sensibilidad de datos. La selección comienza dentro del conjunto autorizado para el usuario.
MCP estandariza interacciones con herramientas y recursos. Un gateway puede centralizar conexiones, credenciales y límites de respuesta; no es un servicio independiente obligatorio. Acceder a un servidor MCP no concede acceso a todos sus registros. La documentación oficial analiza validación de tokens, passthrough inseguro y riesgos de intermediario confundido.[1]
Los resultados externos son datos no confiables. Una orden maliciosa en un correo no adquiere autoridad. Etiquetar fuentes, analizar estructuras, limitar salidas y destinos de red y verificar permisos en ejecución complementa el filtrado de texto.
Code Sandbox permite transformar archivos o analizar tablas. Debe limitar CPU, memoria, disco, procesos, tiempo y red, proporcionar credenciales temporales cuando corresponda y controlar los archivos exportados. Un contenedor por sí solo no justifica una frontera de aislamiento suficiente.
Publicar herramientas no es invocarlas
Una definición necesita versión, responsable y contrato. Descubrir una descripción remota no autoriza su uso; también puede contener texto hostil.
El gateway puede gestionar protocolo, autenticación y límites; el conector empresarial valida acceso a la factura y semántica del recordatorio. Las API directas necesitan los mismos controles. Preferir interfaces estrechas para escrituras estables, sandboxes para cálculos abiertos y adaptadores donde ayude el descubrimiento; evitar una herramienta universal de código arbitrario.
9. Recuperación y planificación de lotes
Kafka y Temporal aparecen juntos, pero una cola o registro de eventos no equivale a un motor de flujos persistentes. La cola distribuye trabajo; la aplicación aún necesita pasos, esperas y recuperación. Temporal conserva historial y reproduce la lógica del flujo para reconstruir el progreso.[2]
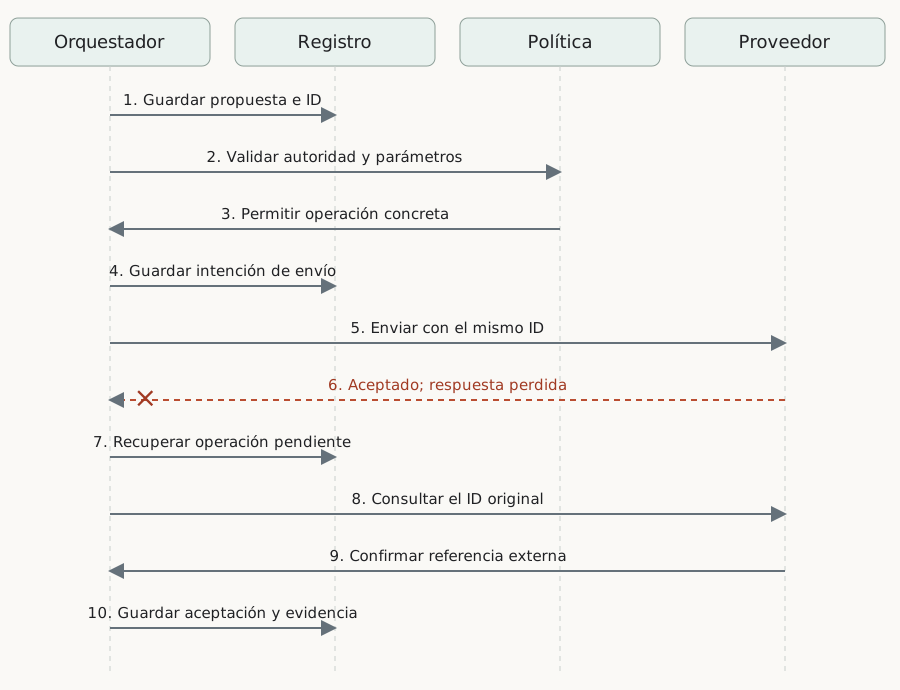
Ninguno garantiza por sí solo que un efecto externo ocurra exactamente una vez. Si el proveedor aceptó el correo y el trabajador falla antes de guardar el resultado, hay que reconciliar. Si no se puede determinar el estado, detener nuevos efectos y mostrar la incertidumbre.
Separar límites de tareas activas, solicitudes al modelo y concurrencia por herramienta. Una cuota de correo agotada no debería bloquear lecturas independientes. El makespan de un lote termina cuando acaba la última tarea: acelerar inferencia puede no resolver esperas de herramientas o trayectorias largas. Las pruebas de planificación deben conservar equidad, calidad y contabilidad del coste.
Recuperar entre dos escrituras
Guardar el estado y publicar un mensaje por separado deja ventanas de inconsistencia. Transactional outbox guarda estado y evento pendiente en una transacción local y publica después. Resuelve esa doble escritura, pero aún puede duplicar mensajes; el consumidor debe deduplicar.[4]
El correo externo constituye otra frontera. Confirmar outbox no equivale a enviar, y consumir el evento no prueba entrega. Registrar planned, dispatching, accepted, unknown y failed con referencias del proveedor.
Un lease no garantiza un único efecto
Los trabajadores necesitan reclamación atómica o leases. El anterior puede seguir tras caducar su lease; un fencing token rechaza escrituras locales obsoletas. Si el proveedor no entiende ese token, hacen falta idempotencia o reconciliación externas.
Las Activities de Temporal tienen un ciclo de planificación, resultados y reintentos.[5] Clasificar errores y conservar resultados de llamadas no deterministas. Reproducir un flujo no debe generar nuevas decisiones y efectos arbitrarios.
Un presupuesto común para reintentos
Repartir el plazo total entre colas, inferencia, herramientas y espera. Aplicar backoff con variación aleatoria y respetar cuotas. Tres capas con tres intentos cada una pueden provocar 27 solicitudes al servicio final.
Compensar es una nueva operación: un reembolso no borra la transacción original y un correo entregado no desaparece. La compensación requiere autorización y auditoría propias.
10. Un recordatorio de factura de principio a fin
El usuario pide revisar facturas vencidas hace más de 14 días, excluir disputas y enviar desde su cuenta, consultando excepciones.
- Crear una tarea acotada y cargar una versión fija del agente.
- Consultar saldos, disputas y recordatorios anteriores.
- Generar borradores estructurados basados en esos datos.
- Verificar remitente, destinatario, frecuencia y política; persistir aprobaciones.
- Antes del envío, revisar pagos recientes, permisos y posibles duplicados.
- Enviar con identificador estable y registrar el resultado; reconciliar respuestas ambiguas.
- Distinguir borrador, aprobación pendiente, aceptación del proveedor, fallo y estado desconocido. Aceptación no demuestra entrega ni lectura.
- Procesar respuestas y pagos, detener recordatorios cuando corresponda y programar seguimientos permitidos.
- Informar de resultados, esperas, fallos y decisiones pendientes.
El ciclo se cierra cuando el resultado empresarial modifica la siguiente acción. Enviar un correo no demuestra haber recuperado la deuda.
Tres ramas cierran el ciclo
Normal: versión 17 elegible, borrador exacto aprobado, comprobaciones vigentes y message_id recibido. Guardar accepted; el subobjetivo de recordatorio termina, pero la factura sigue pendiente hasta que cambie contabilidad.
Estado cambiado: llega un pago durante aprobación. Cancelar el envío pendiente e informar que ya no hace falta. No actuar correctamente puede ser un éxito.
Resultado desconocido: el proveedor acepta pero se pierde la respuesta. Mantener dispatching/unknown y consultar la misma clave. Si no se puede demostrar ausencia de efecto, reconciliar manualmente sin inventar otra clave.
La planificación propone; la política autoriza; la ejecución registra; la verificación determina qué se puede afirmar.
11. Trazas, auditoría y evaluación
OpenTelemetry relaciona operaciones distribuidas mediante trazas y spans.[3] Registrar identificadores, versiones, espera, ejecución, tokens, errores y reintentos ayuda a localizar los problemas. Una tarea de varios días puede enlazar varias trazas mediante su identificador estable.
Eliminar secretos y gobernar retención y acceso. Una traza completa de acciones no exige guardar todo el contenido sensible ni revelar razonamiento interno del modelo.
La auditoría explica quién actuó, con qué permiso, política y aprobación, sobre qué recurso y con qué resultado. Sus eventos críticos no deben desaparecer por muestreo ordinario. Evals compara versiones antes de publicar; guardrails comprueba contratos y restricciones durante la ejecución. Ninguno reemplaza la autorización.
Medir finalización verificada, acciones externas incorrectas, duplicados, intervención humana, coste por éxito y latencia total. Consultar registros, reproducir con respuestas grabadas y volver a llamar a servicios reales son modos distintos; el último puede crear nuevos efectos.
Separar latencia capacidad y SLO
Descomponer el tiempo en cola, inferencia, herramientas, aprobación y recuperación. Si la aprobación tarda dos horas, reducir la inferencia de dos segundos a uno apenas cambia el resultado.
Ejemplo sintético: 30 tareas/minuto × 4 llamadas = 120 llamadas/minuto. Tres slots y 2 segundos por llamada dan una capacidad ideal de 3 / 2 × 60 = 90 llamadas/minuto. La demanda supera la capacidad y la cola crece. Ráfagas, colas largas y fallos requieren margen; no son medidas reales.
Un SLO necesita denominador, resultado verificable y plazo. Explicitar si la espera humana se mide aparte. Trazas diagnostican, auditoría conserva evidencia y evaluación comprueba la calidad de cambios.
12. Construcción gradual y límites
Empezar con un flujo, pocas herramientas, estado persistente, un trabajador, aprobaciones y registros. Añadir un motor de flujos cuando la recuperación y las esperas largas lo justifiquen; mejorar el enrutamiento cuando coste o latencia importen; delegar subtareas verificables.
Completar el diseño con aislamiento entre organizaciones, ciclo de vida de secretos, registro autoritativo de operaciones, cuotas, cancelación y evaluación de versiones. Probar fallos después del envío, revocación durante aprobación, pagos simultáneos, mensajes duplicados e instrucciones maliciosas en resultados externos.
Una plataforma fiable completa trabajo autorizado y mantiene controlables los fallos y la incertidumbre.
Separar servicios por riesgos y recursos
Al principio gateway, orquestador, registro y política pueden compartir aplicación, con trabajadores y estado persistente. Separar cuando aislamiento del sandbox, concurrencia por herramienta, capacidad de modelos o equipos de publicación lo justifiquen.
Demasiados servicios añaden fallos de red y consistencia; un bucle sin límites pierde aislamiento y recuperación. Mantener responsabilidades claras y separar gradualmente según riesgo y carga.
Siguen abiertos la predicción de trabajo restante, planificación con presupuesto, verificación semántica y equidad. Mejorarlos dentro de los invariantes: un modelo superior no sustituye la validación de hechos y permisos.
Experimento local y ejercicios
Matriz de fallos y fronteras
Casos hipotéticos de aceptación, no estadísticas de incidentes. Conservar identidad y evidencia al recuperar.
| Frontera | Estado conocido | Paso seguro | Atajo incorrecto |
|---|---|---|---|
| Antes del commit | No hay tarea persistida | Reenviar con clave de entrada | Confundir interfaz con cola |
| Estado guardado, evento no publicado | Evento pendiente | Reintentar outbox y deduplicar | Crear otra tarea |
| Fallo previo probado | Sin efecto solo con evidencia | Reintentar la misma clave | Asumir que todo timeout es fallo |
| Aceptación sin respuesta | Resultado local incierto | Consultar o detenerse | Usar una clave nueva |
| Permiso revocado | Aprobación antigua insuficiente | Bloquear y registrar | Confiar en |
| Evento duplicado o desordenado | Llegada no implica actualidad | Deduplicar y consultar autoridad | Sobrescribir con el último evento |
Ejemplo sintético: 100 tareas × 3 intentos = 300 llamadas. Con 0.02 unidades por intento y 80 éxitos verificados, el coste por éxito es 300 × 0.02 / 80 = 0.075 unidades. El precio por llamada oculta el trabajo fallido. No son precios comerciales.
Python 3.10+ y biblioteca estándar. Dos archivos SQLite representan aplicación y proveedor sintético. El proveedor confirma antes de que falle el trabajador; la recuperación consulta una clave estable. No se envía correo ni se usa la red.
python3 agent-operation-recovery.pychecks=7 provider_acceptances=1 local_state=acceptedPython · agent-operation-recovery.py
"""Python 3.10+, standard library only. Local synthetic provider; no email/API."""
import hashlib
import json
import sqlite3
import tempfile
from pathlib import Path


def digest(payload):
    return hashlib.sha256(json.dumps(payload, sort_keys=True).encode()).hexdigest()


def open_db(path):
    db = sqlite3.connect(path)
    db.execute("CREATE TABLE IF NOT EXISTS operations (id TEXT PRIMARY KEY, hash TEXT, state TEXT)")
    db.commit()
    return db


def execute(local, provider, key, payload, approval, allowed=True, paid=False,
            crash_after_send=False, lookup_available=True):
    # Recheck current authority and business preconditions on every resume.
    if not allowed or paid or approval != digest(payload):
        return "blocked"
    row = local.execute("SELECT hash,state FROM operations WHERE id=?", (key,)).fetchone()
    if row and row[0] != digest(payload):
        return "blocked"
    if row and row[1] == "accepted":
        return "accepted"
    if row and row[1] == "dispatching" and not lookup_available:
        return "unknown"
    # The mock provider durably supports lookup and a unique idempotency key.
    prior = provider.execute("SELECT hash FROM operations WHERE id=?", (key,)).fetchone()
    if prior and prior[0] != digest(payload):
        return "blocked"
    if not prior:
        local.execute("INSERT OR REPLACE INTO operations VALUES (?,?,?)",
                      (key, digest(payload), "dispatching"))
        local.commit()
        provider.execute("INSERT INTO operations VALUES (?,?,?)",
                         (key, digest(payload), "accepted"))
        provider.commit()
        if crash_after_send:
            raise RuntimeError("simulated crash after provider acceptance")
    local.execute("INSERT OR REPLACE INTO operations VALUES (?,?,?)",
                  (key, digest(payload), "accepted"))
    local.commit()
    return "accepted"


def main():
    with tempfile.TemporaryDirectory() as directory:
        root = Path(directory)
        local = open_db(root / "local.sqlite")
        provider = open_db(root / "provider.sqlite")
        payload = {"recipient": "customer@example.test", "invoice": "INV-42", "body": "Reminder"}
        approval = digest(payload)
        try:
            execute(local, provider, "tenant-A:INV-42:reminder-1", payload, approval,
                    crash_after_send=True)
        except RuntimeError:
            pass
        local.close()  # Reopen durable local state after the simulated crash.
        local = open_db(root / "local.sqlite")
        key = "tenant-A:INV-42:reminder-1"
        assert execute(local, provider, key, payload, approval, lookup_available=False) == "unknown"
        assert execute(local, provider, key, payload, approval) == "accepted"
        assert execute(local, provider, key, payload, approval) == "accepted"
        assert execute(local, provider, "new", payload, approval, allowed=False) == "blocked"
        assert execute(local, provider, "new", payload, approval, paid=True) == "blocked"
        changed = {**payload, "recipient": "other@example.test"}
        assert execute(local, provider, "new", changed, approval) == "blocked"
        count = provider.execute("SELECT count(*) FROM operations").fetchone()[0]
        assert count == 1
        print("checks=7 provider_acceptances=1 local_state=accepted")
        local.close()
        provider.close()


if __name__ == "__main__":
    main()
Se asume un trabajador, claves únicas del proveedor y consultas fiables cuando están disponibles. No implementa bloqueo distribuido, OAuth real ni entrega exactamente una vez. En producción hacen falta reclamación atómica, claves por organización y operación, y manejo de ventanas de deduplicación caducadas.
Ejercicios y criterios
- Cambiar el destinatario tras aprobar: debe bloquearse sin otra aceptación.
- Revocar el permiso o marcar como pagado antes de reanudar: ningún nuevo envío.
- Desactivar la consulta después del fallo: resultado unknown, sin reintento ciego. Restaurar la consulta y reconciliar.
- Diseñar dos trabajadores concurrentes: explicar reclamación atómica o lease, idempotencia y reconciliación. El ejemplo no demuestra seguridad concurrente.
Fuentes primarias
- Model Context Protocol Security Best Practiceshttps://modelcontextprotocol.io/docs/2025-11-25/tutorials/security/security_best_practices
- Temporal Workflow Executionhttps://docs.temporal.io/workflow-execution
- OpenTelemetry Traceshttps://opentelemetry.io/docs/concepts/signals/traces/
- AWS Transactional Outboxhttps://docs.aws.amazon.com/prescriptive-guidance/latest/cloud-design-patterns/transactional-outbox.html
- Temporal Activity Executionhttps://docs.temporal.io/activity-execution
