AI 에이전트 플랫폼 아키텍처와 신뢰할 수 있는 업무 실행
구성도로 이해하는 오케스트레이션, 신원, 기억, MCP, 승인과 지속 워크플로. 청구서 사례와 로컬 복구 실험을 포함합니다.
출처 및 버전 정보
독자와 선행 개념
에이전트 개발자와 플랫폼 엔지니어 대상입니다. API는 다른 서비스에 대한 작업 요청, 지속 상태는 재시작 후 남는 정보, 멱등성은 반복 시도를 하나의 업무 작업에 연결하는 성질입니다. 행동 경로를 설명하고 응답 유실 후 복구를 재현합니다.
이 글의 목차
1. 구성 요소보다 완료 기준을 먼저 정하기
“연체 청구서를 처리하라”는 업무 목표와 여러 행동이 섞인 요청입니다. 초안 작성, 전송 요청, 배달, 결제는 서로 다른 결과입니다. 자연스러운 완료 보고가 어느 것도 증명하지는 않습니다.
테넌트 A의 INV-42를 계속 따라갑니다. 잔액이 있고 14일 넘게 연체되었으며 이의가 없고 빈도 정책과 발신 권한이 유효할 때 한 번의 알림을 준비합니다. 예외는 확인하고 답장과 결제를 추적합니다.
| 결과 | 증거 | 가능한 결론 |
|---|---|---|
| 산출물 | 저장된 초안과 청구서 버전 | 초안 준비 완료 |
| 외부 작업 | 공급자 작업 ID와 수락 | 요청 수락 |
| 소통 | 검증된 배달 또는 답장 이벤트 | 배달 또는 답장 확인 |
| 업무 | 권위 있는 정산 기록 | 청구서 결제 완료 |
| 기여도 | 대조 실험 등 타당한 분석 | 알림의 회수 효과 추정 |
알림 뒤에 결제됐다는 사실만으로 인과관계를 증명할 수 없습니다. 관찰된 결제를 보고하되 전액을 에이전트 성과로 귀속시키지 않아야 합니다.
2. 세 가지 불변 조건으로 경계 도출
불변 조건은 재시도, 동시 실행, 업데이트, 사람을 기다리는 동안에도 유지되어야 합니다.
- 권한은 스스로 확대되지 않는다. 모델, 하위 에이전트, 외부 문서가 권한을 만들 수 없습니다. 신뢰할 수 있는 실행기가 강제합니다.
- 상태에는 권위 있는 출처가 있다. 모델은 제안, 사용자는 승인, 회계는 잔액, 공급자는 실행 증거를 담당합니다.
- 불확실성을 지우지 않는다. 시간 초과가 실패는 아니며 수락이 배달은 아닙니다. 불명확한 부작용은 대조 상태로 둡니다.
정의, 정책, 예산을 관리하는 제어 영역과 고정 설정으로 도구를 실행하고 기록하는 실행 영역을 분리합니다. 모델이 자신의 권한을 정하고 집행하는 유일한 주체가 되어서는 안 됩니다.
task_id는 목표, run_id는 실행 시도, operation_id는 업무 부작용을 식별합니다. 복구로 새 run이 생겨도 같은 발송의 재시도는 같은 operation_id를 유지합니다.
이 조건에서 구성 요소가 도출됩니다. 신원은 권한을, 지속 상태는 진행을, 정책은 부작용 제한을, 대조는 불확실성을 관리합니다.
3. 실행 경로로 구성도 읽기
| 계층 | 구성 요소 | 질문 |
|---|---|---|
| 진입과 설정 | Gateway, Identity & Auth, Agent Registry | 누구의 요청이며 어떤 버전인가 |
| 판단과 문맥 | Orchestrator, LLM Router, Memory Service | 다음 행동과 필요한 근거는 무엇인가 |
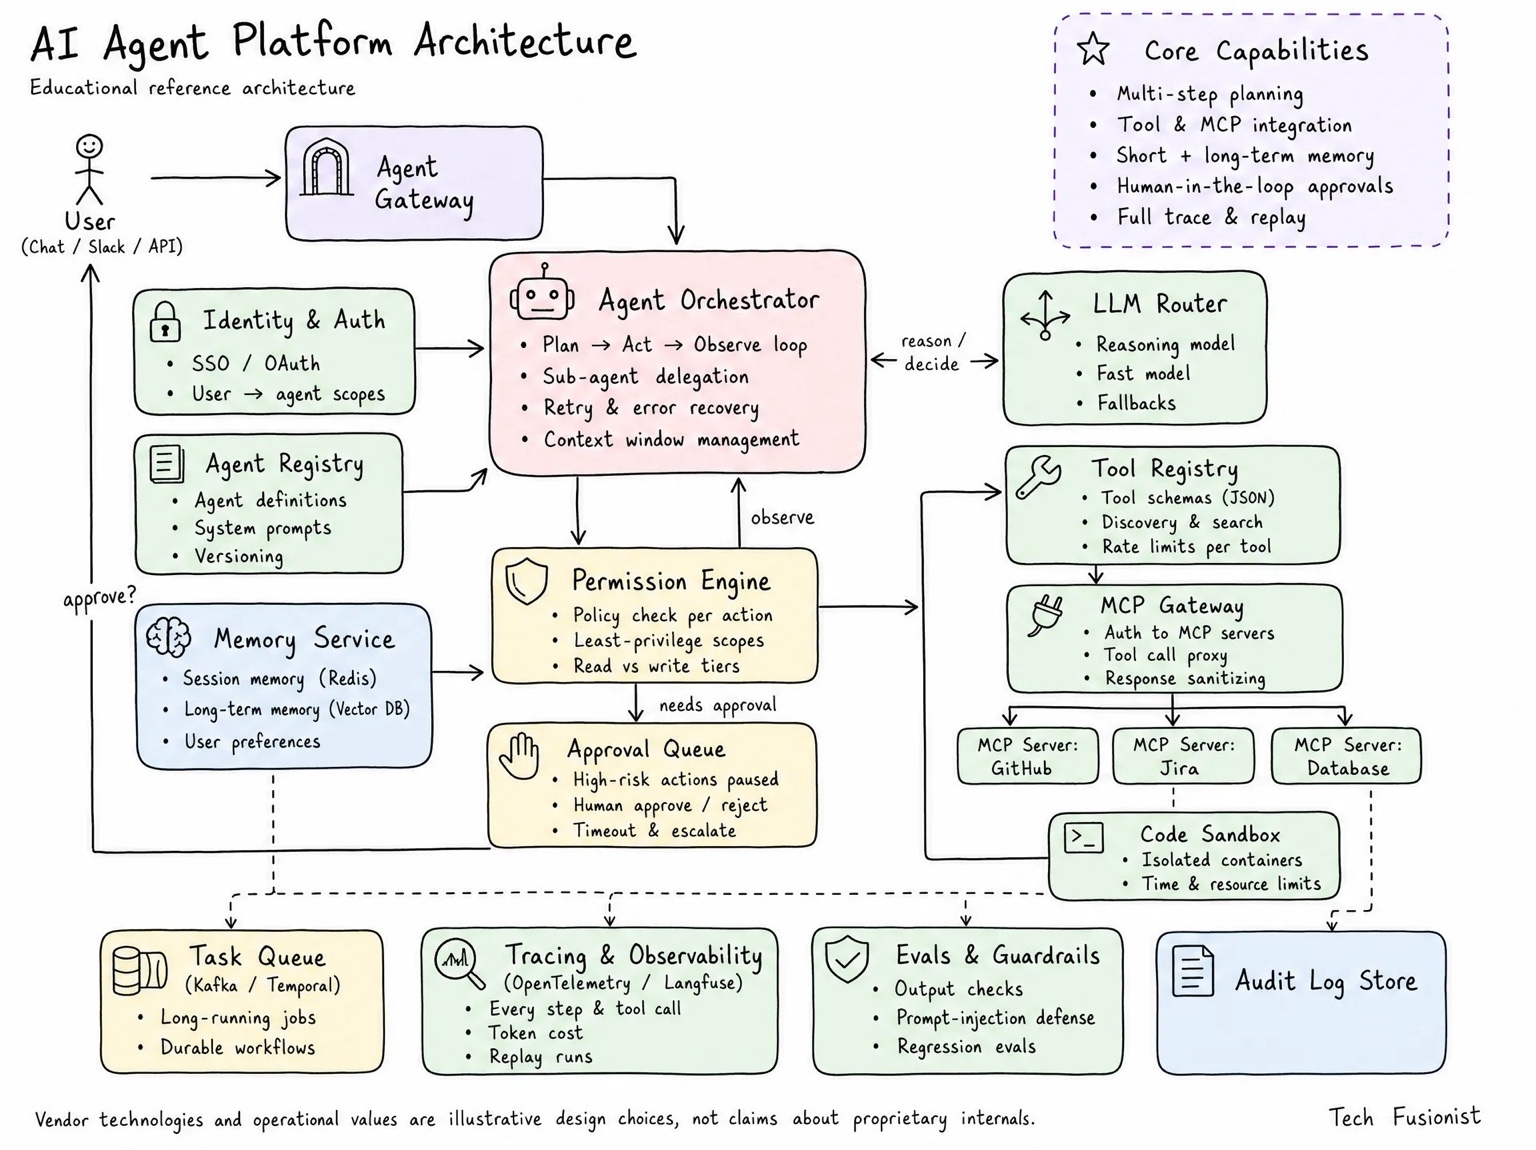
| 권한과 실행 | Permission Engine, Approval Queue, Tool Registry, MCP Gateway, Sandbox | 허용되는가, 어디에서 실행하는가 |
| 운영과 관리 | Task Queue, Tracing, Evals & Guardrails, Audit Log | 어떻게 복구하고 결과를 검증하는가 |
작은 서비스도 데이터베이스와 백그라운드 워커로 이 경계를 구현할 수 있습니다. 서비스 분리보다 상태의 소유자와 제약을 적용할 위치를 먼저 정해야 합니다.
화살표는 책임이지 안전 보장이 아니다
기억에서 권한으로 이어진 선이 “예전에 동의했다”는 검색 결과를 승인 기록으로 바꾸지는 않습니다. 선호는 문체에 영향을 주고 권한에는 범위와 만료가 필요합니다. 시작 시 설정 버전을 고정하되 철회처럼 최신이어야 하는 정보는 실행 시에도 확인합니다.
4. 신원과 작업 범위 설정
Gateway는 채팅, Slack, API 요청을 공통 형식으로 바꾸고 사용자, 테넌트, 기한, 취소 방식, 작업 ID를 지정합니다. 오래 걸리는 요청은 ID를 반환하고 진행 상황을 알립니다. 브라우저가 닫혀도 작업을 잃을 필요는 없습니다. 사용자와 테넌트별 할당량으로 대규모 배치의 자원 독점을 막습니다.
SSO는 통합 로그인, OAuth는 주로 위임된 권한 부여를 다루며 OpenID Connect는 이 생태계에서 인증을 제공합니다. 로그인했다고 이메일 접근이 허용되는 것은 아닙니다. 이메일 연결도 임의의 자동 발송을 허용하지 않습니다.
실효 권한은 사용자 권한, 테넌트 정책, 에이전트 능력, 해당 작업의 위임 범위가 겹치는 부분으로 설계할 수 있습니다. Agent Registry는 프롬프트, 도구 허용 목록, 출력 계약, 모델 설정, 예산을 함께 버전 관리합니다. 복구 시 같은 버전을 유지하고 자동 발송 추가 같은 변경은 평가와 롤백 대상으로 취급합니다.
지속 가능한 작업 계약
주체, 테넌트, 자원, 성공 조건, 허용된 연결, 비용 상한, 기한, 취소 상태를 저장합니다. “완료를 알려 달라”와 “자동 발송을 허용한다”는 다릅니다.
사용자, 호출 에이전트, 서비스 신원을 유지합니다. 신뢰된 커넥터가 허용된 연결 참조에서 자격 증명을 고르며 모델은 임의의 비밀이나 scope를 선택하지 못합니다. 취소는 대기 작업을 막을 수 있지만 이미 수락된 이메일을 일반적으로 회수하지는 못합니다.
5. 오케스트레이션을 명시적 상태로 구현
Plan → Act → Observe는 행동 제안, 허용된 작업 실행, 결과 관찰을 반복합니다. 대기, 실행, 승인 대기, 외부 이벤트 대기, 성공, 실패, 취소 상태를 지속적으로 저장합니다.
이메일 제안은 도구, 수신자, 발신자, 본문, 대상 자원을 담은 구조화된 데이터여야 합니다. 매개변수를 검증하고 권한 계층을 통과시킨 뒤 실행합니다. 모델이 안전하다고 판단하는 것 자체는 권한이 아닙니다.
재시도는 부작용에 따라 달라야 합니다. 조회 시간 초과는 다시 시도할 수 있어도 발송 시간 초과는 이미 성공했을 수 있습니다. 공급자 조회나 안정적인 작업 키로 결과를 대조한 후 판단합니다. 결과 불명 상태를 별도로 표현해야 합니다.
하위 에이전트에는 제한된 도구, 예산, 출력 계약이 필요합니다. 상위 에이전트는 결과를 검증합니다. 독립 검증이나 병렬화의 이점이 있는 일을 위임하되 조정 비용, 지연, 장애 경로 증가도 고려합니다.
행동 계약의 필드
| 필드 | 예시 | 검증 주체 |
|---|---|---|
| task_id / run_id | 후속 처리 / 현재 시도 | Gateway와 오케스트레이터 |
| operation_id | tenant-A:INV-42:reminder-1 | 원장과 실행기 |
| tool / schema_version | send_reminder / v2 | Registry |
| resource / expected_version | INV-42 / 17 | 업무 서비스 |
| arguments_digest | 정규화된 수신자 본문 첨부 | 승인과 실행 |
| authorization_ref | 위임 또는 승인 기록 | 정책 엔진 |
| deadline / budget_remaining | 남은 시간과 비용 | 오케스트레이터와 스케줄러 |
작업 키는 업무 의도를 식별하며 재시도마다 새로 만들지 않습니다. 매개변수 해시는 변경 감지용이지 작업 키의 대체물이 아닙니다. 문구가 같은 합법적인 알림 두 건이 있을 수 있습니다.
매 반복에서 완료 여부, 근거, 권한, 예산을 확인합니다. 근거가 없으면 조회하고, 권한이 없으면 대기하거나 멈추며, 예산이 소진되면 부분 결과와 미완료 이유를 반환합니다.
결정적 업무 구조 안의 동적 계획
자격 검사, 권한 확인, 전송, 저장은 일반 코드로 고정할 수 있습니다. 모델은 답장 해석과 문구 작성 등에 사용합니다. 이의 감지 에이전트와 발송 제안이 충돌하면 마지막 응답이 아니라 업무 정책으로 해결합니다.
6. 모델 라우팅과 기억
LLM Router는 추론 난도, 문맥 크기, 출력 형식, 지연, 데이터 제약으로 모델을 선택합니다. 대체 모델도 같은 계약과 개인정보 요구를 만족해야 합니다. 호출 단가가 낮아도 재시도와 사람의 수정이 늘면 총비용은 높아집니다. 검증된 성공 작업당 비용을 측정해야 합니다.
| 정보 | 예시 | 처리 원칙 |
|---|---|---|
| 작업 상태 | 현재 단계와 승인 대기 초안 | 복구를 위해 지속 저장 |
| 장기 선호 | 문체와 서명 | 출처, 갱신 시각, 수정 방법 |
| 업무 사실 | 잔액, 결제, 이의 | 권위 있는 업무 시스템에서 확인 |
Redis의 내구성은 설정과 배포에 달려 있습니다. 벡터 유사도는 진실이나 최신성을 보장하지 않습니다. 과거 결제 약속을 기억한다고 아직 미납이라는 뜻은 아닙니다. 검색 결과가 모델에 전달되기 전에 테넌트와 자원 접근 제한을 적용합니다.
문맥 관리는 목표, 유효한 제약, 최근 관찰, 미완료 작업과 근거를 제한된 창에 남깁니다. 요약에서도 출처와 불확실성을 보존해 추측이 사실로 바뀌지 않게 해야 합니다.
기억 쓰기를 관리하기
명시적 선호, 추론된 습관, 캐시된 사실을 구분하고 출처, 시각, 범위, 만료, 불확실성을 저장합니다. “이번에는 단호하게”는 영구 선호가 아닙니다. 요약으로 근거를 찾더라도 중요 작업 전 잔액과 버전을 다시 읽고 철회와 삭제를 인덱스와 캐시에도 반영합니다.
제약 아래 모델 선택
품질, 지연, 데이터 위치, 도구 계약을 충족하면서 검증된 성공당 기대비용을 줄입니다. 품질은 관련 평가로 판단하며 모델의 자신감으로 정하지 않습니다. 상위 모델 전환, 금지된 하향 전환, 사람에게 넘길 조건을 정의하고 무한 fallback을 피합니다.
7. 구체적 작업에 연결된 권한과 승인
Permission Engine은 신원, 테넌트, 자원, 행동, 매개변수를 감사 가능한 정책으로 판단합니다. 읽기와 쓰기만으로 위험을 구분할 수 없습니다. 고객 데이터 전체 내보내기가 개인 초안 저장보다 위험할 수 있습니다.
승인 화면에는 발신자, 수신자, 본문, 첨부, 영향 범위를 보여 줍니다. 정규화된 매개변수, 자원 버전, 승인자, 만료 시각에 승인을 연결합니다. 수신자나 본문이 바뀌면 권한을 다시 판단합니다.
대기 중 고객이 결제하거나 사용자가 접근을 철회할 수 있습니다. 재개 시 권한과 업무 전제를 다시 확인합니다. 거절, 만료, 취소, 중복 클릭을 처리해야 합니다. 담당자에게 알릴 수는 있어도 시간 초과를 자동 승인으로 바꾸면 안 됩니다.
승인이 시간을 멈추지는 않는다
10:00 승인, 10:02 결제, 10:05 실행이라면 검사와 사용 사이 경쟁인 TOCTOU가 발생합니다. 승인은 특정 매개변수에 대한 동의이지 업무 자격의 영구 보장이 아닙니다.
사전 조회는 창을 줄일 뿐 회계와 이메일을 하나의 원자적 트랜잭션으로 만들지 못합니다. 마지막 확인 직후 결제가 올 수 있습니다. 내부 경쟁은 버전 검사와 원자적 획득으로, 결제 이벤트는 대기 작업 취소로 다루고 이미 보낸 메시지는 사실대로 기록합니다.
오케스트레이터가 검사를 빠뜨려도 실행기가 범위, 만료, 승인된 매개변수, 자격 증명을 확인해야 합니다. 캐시된 정책 결정에도 무효화 규칙이 필요합니다.
8. 통제된 도구 실행
Tool Registry는 JSON Schema 외에도 부작용, 멱등성 지원, 기한, 재시도 정책, 권한, 할당량, 민감도를 기록합니다. 사용자에게 허용된 집합 안에서 관련 도구를 선택합니다.
MCP는 도구 및 자원과의 상호작용을 표준화합니다. Gateway는 연결, 자격 증명, 프록시, 응답 제한을 모을 수 있는 배포 방식이며 별도 서비스가 필수는 아닙니다. MCP 서버 접근이 뒤에 있는 모든 레코드의 권한을 의미하지 않습니다. 공식 보안 문서는 토큰 검증, 위험한 토큰 전달, confused deputy 문제를 다룹니다.[1]
외부 응답은 신뢰할 수 없는 데이터입니다. 이메일 속 악성 지시가 권한을 부여하지는 않습니다. 출처 표시, 구조화된 파싱, 응답 크기 제한, 외부 전송 대상 제한, 실행 시점의 권한 검사를 함께 적용합니다.
Code Sandbox는 표 분석이나 파일 변환을 수행하는 별도의 실행 경로입니다. CPU, 메모리, 디스크, 프로세스, 실행 시간, 네트워크를 제한하고 필요한 단기 자격 증명만 제공합니다. 반출 파일도 관리해야 합니다. 컨테이너만으로 충분한 격리를 주장할 수 없으며 위협 모델에 맞는 경계가 필요합니다.
도구 등록과 호출은 다르다
도구 정의에는 버전, 담당자, 실행 계약이 필요합니다. 원격 설명을 발견했다고 사용이 승인되는 것은 아니며 설명 자체에 악성 문구가 있을 수 있습니다.
Gateway는 연결, 인증 교환, 트래픽 제한을 담당하고 업무 커넥터는 청구서 단위 접근과 발송 의미를 담당할 수 있습니다. 직접 API도 같은 검사가 필요합니다. 안정적인 쓰기는 좁은 API, 열린 계산은 제한된 Sandbox로 처리하고 모든 일을 임의 코드 실행 도구 하나로 합치지 않습니다.
9. 장애와 대기를 넘어 진행 상태 보존
그림에 Kafka와 Temporal이 함께 있지만 메시지 로그와 내구성 있는 워크플로 엔진은 다릅니다. 큐는 일을 분배하지만 단계, 대기, 복구는 별도로 필요합니다. Temporal은 이력을 저장하고 워크플로 로직을 재생해 진행 상태를 재구성합니다.[2]
이것만으로 외부 부작용의 정확히 한 번 실행이 보장되지는 않습니다. 공급자가 이메일을 수락한 뒤 로컬 성공 저장 전에 워커가 중단되면 결과를 대조해야 합니다. 확인할 수 없다면 추가 부작용을 멈추고 불확실성을 드러냅니다.
활성 궤적 수, 모델 호출 동시성, 도구별 동시성을 분리합니다. 이메일 할당량 부족이 독립적인 데이터베이스 조회까지 막아서는 안 됩니다. Batch makespan은 마지막 작업이 끝나는 시각으로 정해집니다. 도구 대기나 긴 궤적이 병목이면 추론만 빨라져도 전체 완료는 빨라지지 않습니다. 스케줄링 실험은 공정성, 품질, 비용을 함께 평가해야 합니다.
두 쓰기 사이의 복구
상태 저장과 메시지 발행을 별도로 하면 한쪽만 성공하는 틈이 생깁니다. Transactional outbox는 상태와 발행 예정 이벤트를 같은 로컬 트랜잭션에 저장한 뒤 발행합니다. 이중 쓰기 문제를 해결하지만 중복 발행은 남으므로 소비자가 중복을 제거해야 합니다.[4]
외부 이메일은 다른 경계입니다. outbox commit은 전송 완료가 아니며 소비 완료는 배달 완료가 아닙니다. planned, dispatching, accepted, unknown, failed 상태와 공급자 참조를 원장에 남깁니다.
리스만으로 한 번 실행을 보장할 수 없다
동시 워커는 원자적 획득이나 리스가 필요합니다. 리스 만료 후에도 이전 워커가 계속 실행될 수 있으므로 fencing token으로 오래된 로컬 쓰기를 거절할 수 있습니다. 공급자가 이 토큰을 이해하지 못하면 외부 멱등성이나 대조가 여전히 필요합니다.
Temporal Activity는 스케줄링, 결과 수집, 재시도 수명 주기를 가집니다.[5] 오류를 분류하고 비결정적 모델 호출과 네트워크 결과를 적절한 경계에서 저장해야 합니다. 워크플로 재생 중 새 판단과 부작용을 임의로 만들면 안 됩니다.
재시도도 같은 예산 사용
총 기한을 대기, 추론, 도구, 승인에 배분합니다. 남은 시간 안에서만 재시도하고 지터가 있는 backoff와 제한을 적용합니다. 세 계층이 각각 세 번 시도하면 하위 요청이 최대 27번 발생할 수 있습니다.
보상은 시간을 되돌리는 것이 아니라 새 업무 작업입니다. 환불은 원거래를 지우지 않고 배달된 이메일도 사라지지 않습니다. 별도의 권한과 감사 기록이 필요합니다.
10. 청구서 알림의 전체 흐름
요청은 14일 넘게 연체된 청구서를 확인하고 이의가 있는 고객을 제외한 뒤 업무용 이메일에서 발송하되 예외는 확인받는 것입니다.
- 범위가 정해진 작업을 만들고 고정된 에이전트 버전을 불러옵니다.
- 업무 시스템에서 잔액, 이의, 기존 알림을 조회합니다.
- 사실에 근거한 구조화된 초안을 작성합니다.
- 발신자, 수신자, 빈도, 정책을 검사하고 필요한 승인을 저장합니다.
- 발송 직전 최근 결제, 권한, 중복 기록을 재확인합니다.
- 안정적인 작업 ID로 발송하고 모호한 결과를 대조합니다.
- 초안, 승인 대기, 공급자 수락, 실패, 불명을 구분합니다. 수락은 배달이나 열람 증거가 아닙니다.
- 답장과 결제 이벤트에 따라 알림을 중지하거나 허용된 후속 작업을 예약합니다.
- 완료, 대기, 실패, 결정이 필요한 항목을 보고합니다.
업무 결과가 다음 행동을 바꿔야 순환이 완성됩니다. 이메일 발송만으로 채권을 회수했다고 볼 수 없습니다.
세 분기로 순환 확인
정상: version 17이 적격이고 정확한 초안이 승인되며 사전 검사 후 message_id를 받습니다. accepted를 저장합니다. 알림 하위 목표는 완료해도 회계가 바뀌기 전 청구서는 미결제입니다.
상태 변경: 승인 중 결제됩니다. 자격을 다시 확인해 대기 발송을 취소하고 불필요해졌음을 알립니다. 올바른 미실행도 성공입니다.
결과 불명: 수락 후 응답이 사라집니다. dispatching/unknown을 유지하고 원래 키로 조회합니다. 미실행을 입증할 수 없으면 새 키를 만들지 말고 수동 대조로 보냅니다.
계획은 시도할 것, 정책은 허용할 것, 실행은 일어난 것, 검증은 보고할 수 있는 것을 정합니다.
11. 추적 감사 평가를 구분
OpenTelemetry의 trace와 span은 분산 작업을 연결합니다.[3] 작업 ID, 궤적 ID, 버전, 대기 시간, 실행 시간, 토큰, 오류, 재시도를 기록합니다. 며칠 걸리는 작업은 안정적인 ID로 여러 trace를 연결할 수 있습니다.
비밀을 제거하고 보존 기간과 접근 권한을 정합니다. 전체 작업 추적은 모든 민감 입력이나 모델의 내부 추론을 저장하라는 뜻이 아닙니다.
감사는 누가 어떤 권한, 정책, 승인에 따라 어느 자원에 무엇을 했는지 설명합니다. 중요한 감사 이벤트를 일반 로그 샘플링으로 버리면 안 됩니다. Evals는 출시 전 버전을 비교하고 Guardrails는 실행 중 계약과 제약을 검사합니다. 둘 다 권한 검사를 대체하지 않습니다.
검증된 완료율, 잘못된 외부 행동, 중복, 사람 개입, 성공당 비용, 전체 지연을 측정합니다. 기록 보기, 저장된 도구 결과로 재생하기, 실제 서비스를 다시 호출하기는 다릅니다. 마지막 방식은 새로운 부작용을 만듭니다.
지연 처리량 SLO를 분리
지연을 큐, 추론, 도구, 승인, 복구로 나눕니다. 승인이 두 시간 걸리면 추론을 2초에서 1초로 줄여도 전체 시간은 거의 달라지지 않습니다.
가상 계산: 분당 30작업 × 작업당 4호출 = 분당 120호출. 동시 슬롯 3개와 평균 2초라면 이상적 포화 처리량은 3 / 2 × 60 = 분당 90회입니다. 수요가 능력을 초과하므로 큐가 늘어납니다. 버스트, 긴 꼬리, 할당량, 실패 때문에 여유도 필요합니다. 실측값이 아닙니다.
SLO에는 분모, 검증 가능한 결과, 시간 경계가 필요하며 사람 승인 대기를 별도 집계할지 명시해야 합니다. 추적은 병목, 감사는 행동 근거, 평가는 변경 후 품질을 담당합니다.
12. 단계적으로 구축
처음에는 제한된 업무 하나, 소수 도구, 지속 상태, 워커, 필요한 승인, 작업 기록으로 시작합니다. 복잡한 복구와 장기 대기가 필요하면 워크플로 엔진을, 비용과 지연이 중요해지면 라우팅을, 독립적으로 검증 가능한 하위 작업이 있으면 위임을 추가합니다.
테넌트 격리, 비밀의 수명 관리, 권위 있는 작업 원장, 할당량, 취소 전파, 버전 평가와 롤백을 보완합니다. 발송 후 강제 중단, 승인 중 권한 철회, 처리 중 결제, 중복 메시지, 악성 도구 응답을 시험합니다.
신뢰할 수 있는 플랫폼은 허용된 업무를 완료하면서 장애와 불확실성을 통제 가능한 상태로 유지합니다.
장애 영역과 자원에 따라 분리
처음에는 Gateway, 오케스트레이션, Registry, 정책을 한 앱에 두고 워커와 DB를 사용할 수 있습니다. Sandbox 격리, 도구별 동시성, 모델 용량, 독립 배포가 필요할 때 분리합니다.
과도한 서비스 분리는 네트워크와 일관성 문제를 늘리고 무제한 단일 루프는 복구와 격리를 잃습니다. 모듈과 지속 경계를 명확히 한 뒤 위험과 부하에 따라 분리합니다.
남은 작업량 예측, 예산 내 계획, 의미적 결과 검증, 테넌트 공정성은 연구 과제입니다. 권한과 상태 불변 조건 안에서 개선해야 하며 더 강한 모델도 독립적 검증을 없애지는 못합니다.
로컬 복구 실험과 연습
실패한 경계부터 판단하기
설계 검증용 가정이며 실제 사고 통계가 아닙니다. 복구 시 작업 ID와 근거를 유지합니다.
| 경계 | 확실한 상태 | 안전한 다음 단계 | 잘못된 지름길 |
|---|---|---|---|
| 작업 commit 전 | 지속 작업 없음 | 접수 멱등 키로 재제출 | 화면을 큐 증거로 간주 |
| 저장 후 발행 실패 | 대기 이벤트 존재 | outbox 재시도와 중복 제거 | 새 업무 작업 생성 |
| 입증된 전송 전 실패 | 증거가 있을 때만 미실행 | 같은 키로 예산 내 재시도 | 모든 timeout을 미실행 처리 |
| 수락 후 응답 유실 | 로컬에서 결과 불명 | 조회 대조 또는 중지 | 새 키로 재발송 |
| 승인 중 권한 철회 | 과거 승인 불충분 | 차단하고 이유 기록 | |
| 중복 또는 역순 이벤트 | 도착순은 최신 사실이 아님 | 중복 제거와 권위 상태 확인 | 마지막 도착으로 덮어쓰기 |
가상 계산: 100개 작업 × 3회 시도 = 300회 호출. 시도당 0.02 비용 단위, 검증된 성공 80개라면 성공당 비용은 300 × 0.02 / 80 = 0.075입니다. 호출 단가만 보면 실패 비용을 놓칩니다. 실제 업체 가격이 아닙니다.
Python 3.10 이상과 표준 라이브러리만 필요합니다. 두 SQLite 파일이 앱과 가상 공급자를 나타냅니다. 공급자 수락 후 워커가 실패하고 안정적인 작업 키로 조회하여 복구합니다. 이메일 전송이나 네트워크 접근은 없습니다.
python3 agent-operation-recovery.pychecks=7 provider_acceptances=1 local_state=acceptedPython · agent-operation-recovery.py
"""Python 3.10+, standard library only. Local synthetic provider; no email/API."""
import hashlib
import json
import sqlite3
import tempfile
from pathlib import Path


def digest(payload):
    return hashlib.sha256(json.dumps(payload, sort_keys=True).encode()).hexdigest()


def open_db(path):
    db = sqlite3.connect(path)
    db.execute("CREATE TABLE IF NOT EXISTS operations (id TEXT PRIMARY KEY, hash TEXT, state TEXT)")
    db.commit()
    return db


def execute(local, provider, key, payload, approval, allowed=True, paid=False,
            crash_after_send=False, lookup_available=True):
    # Recheck current authority and business preconditions on every resume.
    if not allowed or paid or approval != digest(payload):
        return "blocked"
    row = local.execute("SELECT hash,state FROM operations WHERE id=?", (key,)).fetchone()
    if row and row[0] != digest(payload):
        return "blocked"
    if row and row[1] == "accepted":
        return "accepted"
    if row and row[1] == "dispatching" and not lookup_available:
        return "unknown"
    # The mock provider durably supports lookup and a unique idempotency key.
    prior = provider.execute("SELECT hash FROM operations WHERE id=?", (key,)).fetchone()
    if prior and prior[0] != digest(payload):
        return "blocked"
    if not prior:
        local.execute("INSERT OR REPLACE INTO operations VALUES (?,?,?)",
                      (key, digest(payload), "dispatching"))
        local.commit()
        provider.execute("INSERT INTO operations VALUES (?,?,?)",
                         (key, digest(payload), "accepted"))
        provider.commit()
        if crash_after_send:
            raise RuntimeError("simulated crash after provider acceptance")
    local.execute("INSERT OR REPLACE INTO operations VALUES (?,?,?)",
                  (key, digest(payload), "accepted"))
    local.commit()
    return "accepted"


def main():
    with tempfile.TemporaryDirectory() as directory:
        root = Path(directory)
        local = open_db(root / "local.sqlite")
        provider = open_db(root / "provider.sqlite")
        payload = {"recipient": "customer@example.test", "invoice": "INV-42", "body": "Reminder"}
        approval = digest(payload)
        try:
            execute(local, provider, "tenant-A:INV-42:reminder-1", payload, approval,
                    crash_after_send=True)
        except RuntimeError:
            pass
        local.close()  # Reopen durable local state after the simulated crash.
        local = open_db(root / "local.sqlite")
        key = "tenant-A:INV-42:reminder-1"
        assert execute(local, provider, key, payload, approval, lookup_available=False) == "unknown"
        assert execute(local, provider, key, payload, approval) == "accepted"
        assert execute(local, provider, key, payload, approval) == "accepted"
        assert execute(local, provider, "new", payload, approval, allowed=False) == "blocked"
        assert execute(local, provider, "new", payload, approval, paid=True) == "blocked"
        changed = {**payload, "recipient": "other@example.test"}
        assert execute(local, provider, "new", changed, approval) == "blocked"
        count = provider.execute("SELECT count(*) FROM operations").fetchone()[0]
        assert count == 1
        print("checks=7 provider_acceptances=1 local_state=accepted")
        local.close()
        provider.close()


if __name__ == "__main__":
    main()
단일 워커, 공급자의 고유 작업 키, 조회 가능 시 신뢰할 수 있는 결과를 가정합니다. 분산 잠금, 실제 OAuth, 정확히 한 번 배달을 구현하지 않습니다. 운영 환경에는 원자적 작업 획득, 테넌트별 키, 재시도 간 키 유지, 공급자 중복 제거 기간 만료 처리가 필요합니다.
연습과 검증 기준
- 승인 후 수신자를 바꾸고 추가 수락 없이 blocked가 되는지 확인합니다.
- 재개 전 권한을 철회하거나 결제 완료로 바꿔 새 전송을 막습니다.
- 장애 후 공급자 조회를 끄면 무조건 재시도하지 않고 unknown이 되어야 합니다. 조회를 복원하고 대조합니다.
- 두 동시 워커를 설계하고 원자적 획득 또는 리스, 멱등성, 대조를 설명합니다. 예제는 동시성 안전성을 증명하지 않습니다.
일차 자료
- Model Context Protocol Security Best Practiceshttps://modelcontextprotocol.io/docs/2025-11-25/tutorials/security/security_best_practices
- Temporal Workflow Executionhttps://docs.temporal.io/workflow-execution
- OpenTelemetry Traceshttps://opentelemetry.io/docs/concepts/signals/traces/
- AWS Transactional Outboxhttps://docs.aws.amazon.com/prescriptive-guidance/latest/cloud-design-patterns/transactional-outbox.html
- Temporal Activity Executionhttps://docs.temporal.io/activity-execution
